- Shadow AI
- découverte
- gouvernance
Shadow AI : pourquoi il compte et comment le maîtriser
Vos collaborateurs utilisent déjà des outils d'IA que l'entreprise n'a jamais approuvés. Ce que cela met en risque, pourquoi interdire ne fonctionne pas, et comment gouverner une IA que vous n'avez pas choisie.
Gwenaël Bégo
Co-founder & CEO7 min de lecture
Une responsable de comptes colle un échange d'e-mails avec un client dans un chatbot pour préparer sa réponse. Un contrôleur de gestion y dépose les prévisions du prochain trimestre pour obtenir une synthèse destinée au comité de direction. Un développeur y copie un fichier de logs en erreur, clés d'accès comprises, pour trouver le bug.
Aucun d'eux n'agit par malveillance. Chacun cherche à terminer une tâche plus vite, avec un outil qui fonctionne. C'est ce qui rend le Shadow AI difficile à voir, et c'est pourquoi il mérite mieux qu'une ligne dans la charte informatique.
Mis à jour le 11 octobre 2026.
Ce qu'est le Shadow AI
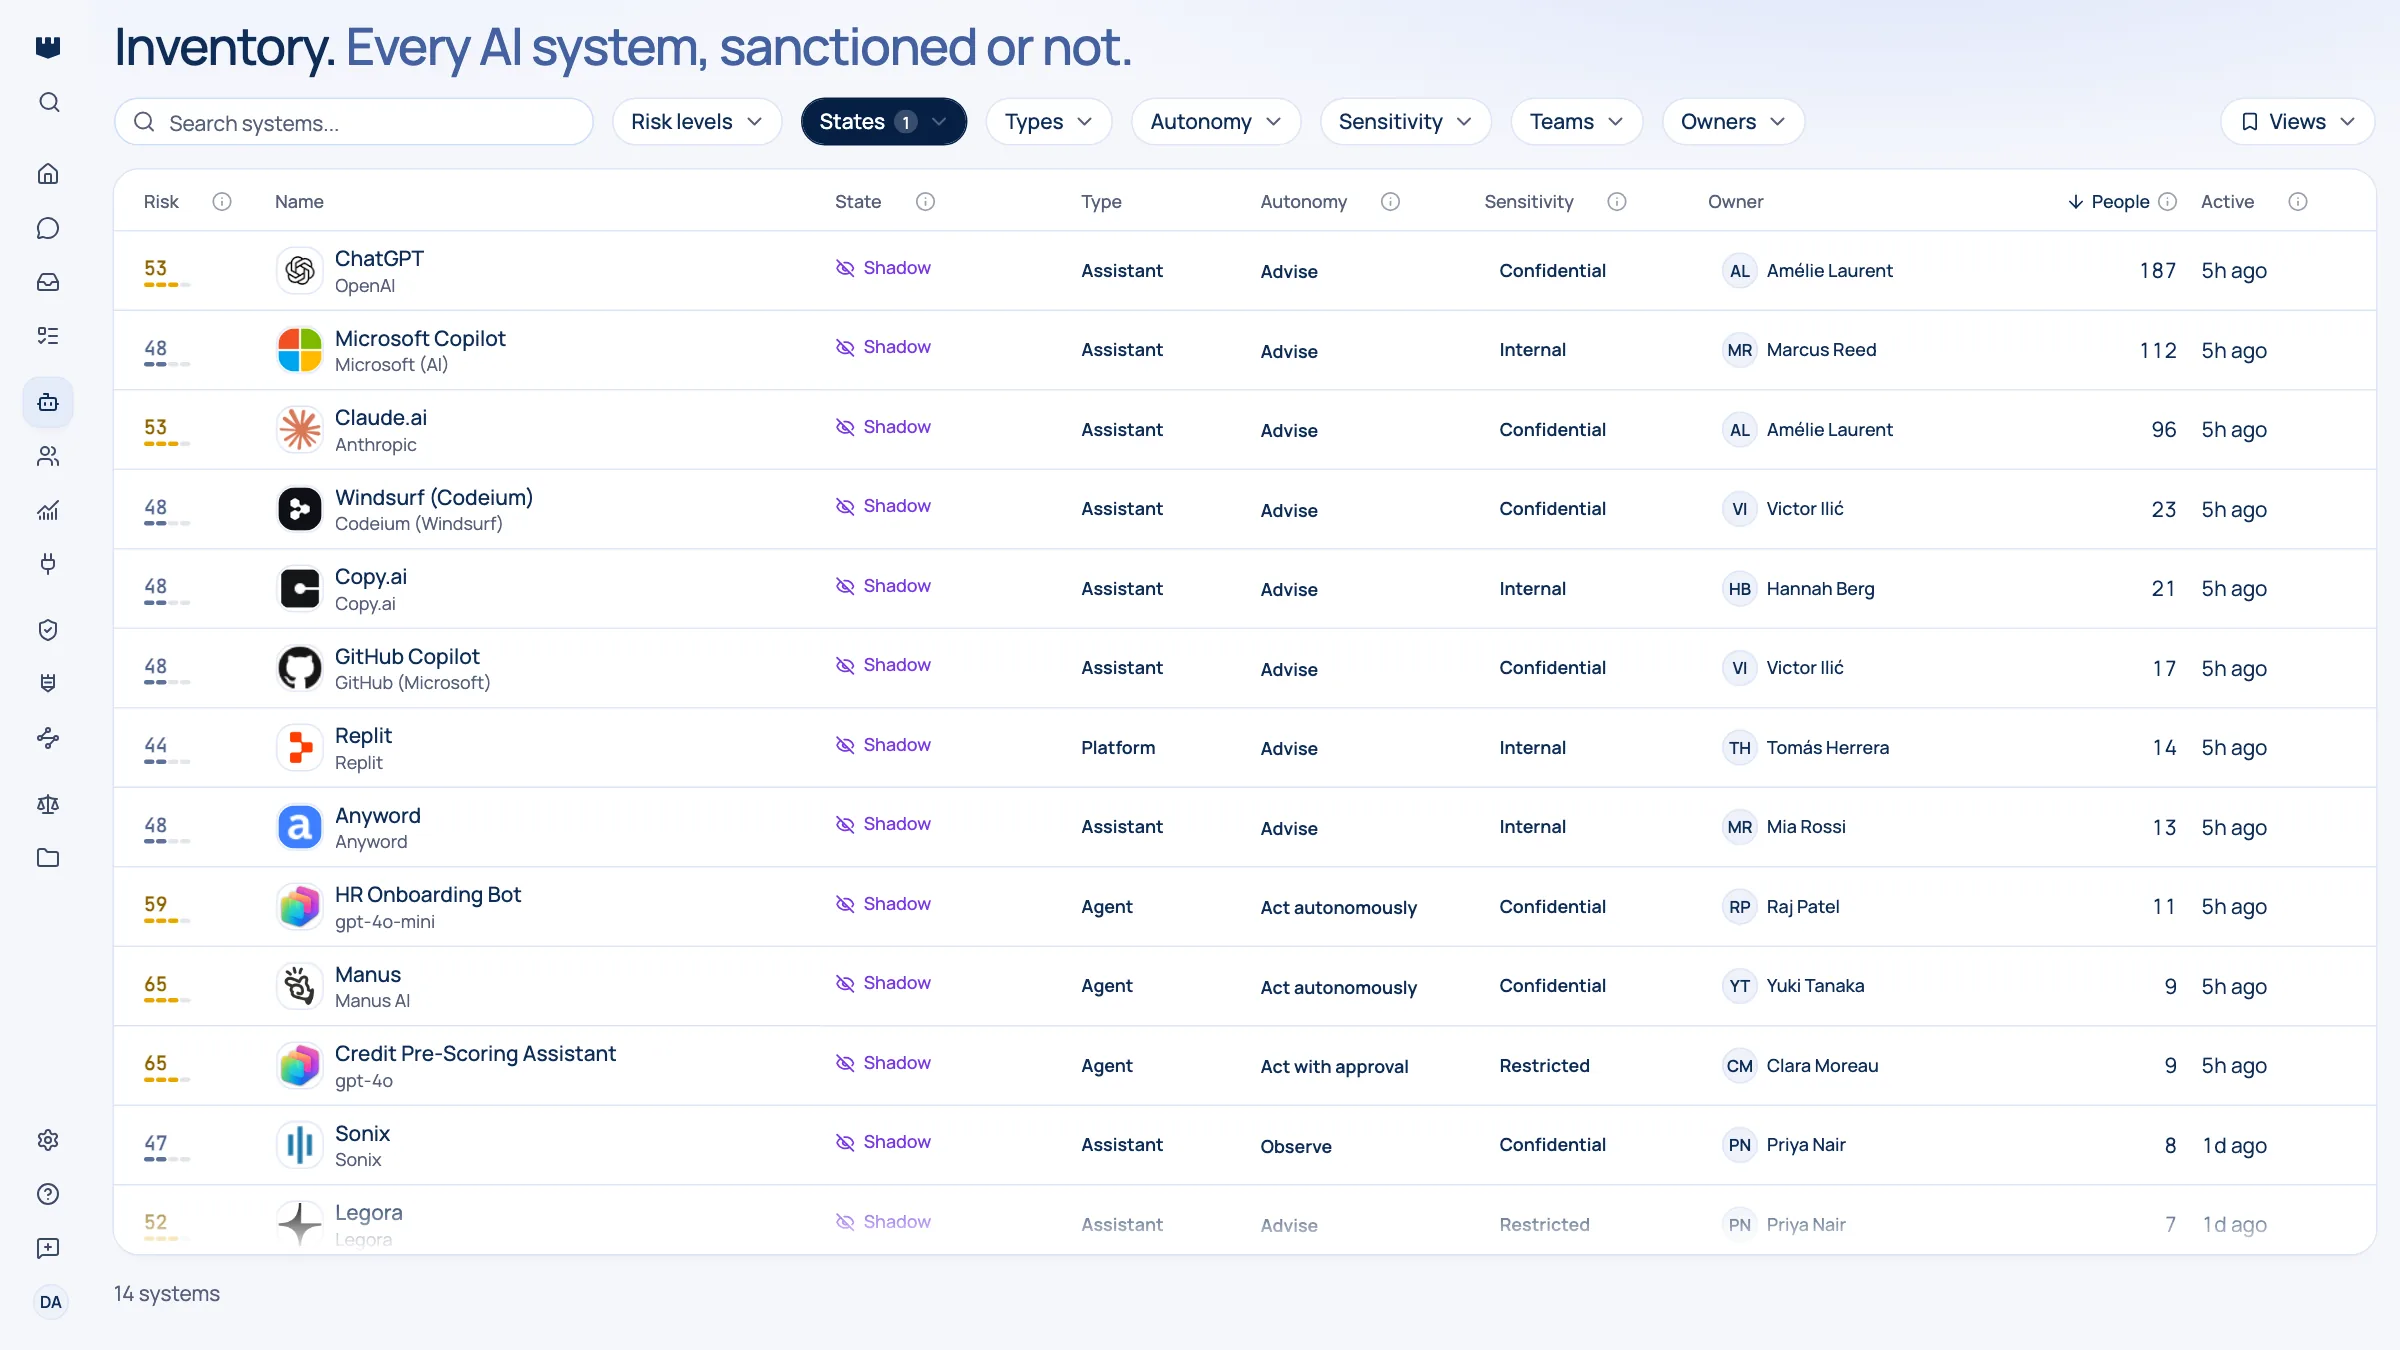
Le Shadow AI désigne tout outil, toute fonction ou tout agent d'IA utilisé au travail sans que l'organisation le sache ou l'ait approuvé. Cela couvre le chatbot grand public ouvert dans un onglet, l'assistant qu'un éditeur a activé dans un logiciel que vous payez déjà, et l'agent qu'un ingénieur a branché sur un modèle avec une clé personnelle.
C'est le cas général. Dans une étude mondiale menée auprès de 48 340 personnes dans 47 pays, KPMG et l'université de Melbourne constatent que les outils d'IA générative utilisés au travail sont surtout des outils publics gratuits (70 %), plus que des outils fournis par l'employeur (42 %). Dans la même étude, 57 % des salariés déclarent cacher leur usage de l'IA et présenter comme le leur un travail produit par l'IA. Au Royaume-Uni, une étude de Microsoft auprès de 2 003 salariés indique que 71 % ont utilisé au travail des outils d'IA grand public non approuvés, et que 51 % continuent de le faire chaque semaine.
Pourquoi il faut la traiter
Des données confidentielles sortent de votre contrôle
Ce qui entre dans ces outils n'est pas anodin. L'analyse 2026 de Cyberhaven montre que 39,7 % des mouvements de données vers des outils d'IA concernent des données sensibles. Harmonic Security a étudié 22,4 millions de prompts d'entreprise envoyés en 2025 et y a compté 579 113 expositions de données sensibles. Les premières catégories sont les contenus juridiques (35 %) et la propriété intellectuelle technique (26,5 %).
Avec un compte personnel, il n'existe aucun contrat entre votre entreprise et le fournisseur. Le sort du texte collé dépend de conditions grand public qu'un salarié a acceptées seul, et que personne à la sécurité ou au juridique n'a lues.
Le droit européen s'applique, que vous ayez approuvé l'outil ou non
Au sens du RGPD, des données personnelles qu'un salarié colle dans un service d'IA grand public dans le cadre de son travail restent des données dont votre organisation est responsable. Il n'y a pas d'accord de traitement des données avec le fournisseur. Selon le fournisseur, les données peuvent aussi quitter l'UE sans aucun mécanisme de transfert. Les manquements les plus graves au RGPD sont passibles d'une amende pouvant atteindre 20 millions d'euros ou 4 % du chiffre d'affaires annuel mondial.
L'AI Act ajoute des obligations qui portent sur chaque système d'IA. Une équipe qui se met discrètement à trier des candidatures avec un outil d'IA exploite un usage à haut risque que l'organisation n'a pas évalué. À partir du 2 décembre 2027, cet usage exigera un contrôle humain, la conservation des journaux et l'information des salariés concernés.
Les incidents coûtent plus cher
Le rapport Cost of a Data Breach 2025 d'IBM, fondé sur 600 organisations victimes d'une violation de données, indique qu'une sur cinq a signalé une violation liée au Shadow AI. Les organisations où il est très présent ont payé 670 000 dollars de plus par violation que celles où il est rare ou absent.
Pourquoi interdire les outils ne fonctionne pas
Bloquer les services d'IA sur le réseau de l'entreprise semble être la réponse de bon sens. En pratique, le travail se déplace vers un téléphone personnel, une connexion à domicile ou un outil dont vous n'avez pas encore entendu parler, et vous perdez la visibilité que vous aviez.
L'étude de Microsoft explique pourquoi. Parmi les salariés qui utilisent des outils non approuvés, 28 % disent que leur entreprise ne propose pas d'option approuvée, et 41 % disent utiliser les outils dont ils se servent déjà dans leur vie personnelle. Le Shadow AI est surtout une demande non satisfaite. Retirer des outils sans proposer de voie approuvée en produit davantage.
Interroger les équipes ne fonctionne pas mieux. Quand plus de la moitié des salariés disent cacher leur usage de l'IA, un questionnaire sous-estime la réalité, et il la sous-estime le plus là où l'usage est le plus fort.
Où se cache le Shadow AI
Les comptes personnels sur les postes de l'entreprise. Le cas le plus fréquent. Pour le fournisseur, c'est un particulier qui utilise un produit grand public. Pour un proxy réseau, c'est du trafic chiffré ordinaire. Cyberhaven relève un usage via des comptes personnels de 32,3 % pour ChatGPT et de 24,9 % pour Gemini.
Les fonctions d'IA dans des logiciels déjà approuvés. Votre CRM, votre outil de tickets et votre outil de visioconférence ont tous livré des assistants et des preneurs de notes. Personne n'a pris de décision d'adoption. Une mise à jour a changé un réglage.
Les agents construits par vos propres équipes. Une tâche planifiée qui appelle un modèle, un assistant interne sur une plateforme low-code, un script avec une clé d'API. Ils n'ont pas d'éditeur et souvent pas de responsable. Ils ont des identifiants, et contrairement à un chatbot, ils agissent.
Comment le maîtriser
Le Shadow AI peut être gouverné. Il faut pour cela deux choses que la plupart des organisations n'ont pas encore : un moyen de voir l'IA que personne n'a déclarée, et un moyen d'appliquer des règles à des outils que personne n'a approuvés.
1. Le trouver à partir des signaux que vous produisez déjà. Votre fournisseur d'identité sait quelles applications d'IA ont reçu un accès. Vos outils de sécurité réseau et web voient quels services d'IA sont consultés. Une extension de navigateur et un agent de poste, sur les appareils de l'entreprise, voient ce que le réseau ne voit pas, y compris l'usage via des comptes personnels. Qastel réunit ces détections dans un seul inventaire, avec une fiche par système d'IA.
2. Comprendre chaque système avant de décider. Qui l'utilise, combien de personnes, quelles données lui parviennent, s'il peut agir. Un outil utilisé par un passionné et un outil utilisé par la moitié d'un service ne posent pas le même problème.
3. Décider pour chaque outil, et consigner la décision. L'approuver, l'approuver avec des restrictions, ou le remplacer par une alternative approuvée. La prochaine personne qui posera la question trouvera une réponse au lieu de relancer une enquête.
4. Appliquer vos politiques là où le travail se fait, y compris sur les outils non approuvés. C'est l'étape qu'une charte écrite ne peut pas franchir. Avec le contrôle en temps réel, une politique comme « aucune donnée client dans les outils d'IA grand public » est vérifiée au moment où quelqu'un envoie un prompt, dans le navigateur ou sur le poste, que l'outil ait été approuvé ou non. Qastel peut avertir la personne, masquer la partie sensible ou bloquer la requête. Chaque politique démarre en surveillance : vous voyez ce qu'elle aurait fait avant qu'elle n'arrête quoi que ce soit.
5. Former les équipes aux outils qu'elles utilisent réellement. Selon KPMG, seuls 47 % des salariés disent avoir reçu une formation à l'IA. Savoir quels outils sont utilisés permet de faire porter la formation sur ces outils, et un avertissement affiché au moment de l'usage apprend mieux la règle qu'un document.
Questions fréquentes
Faut-il interdire ChatGPT au travail ?
Une interdiction peut se justifier pour un outil précis qui présente un risque précis. Comme approche générale, elle déplace surtout l'usage vers des endroits que vous ne voyez pas. Associez toute restriction à une alternative approuvée, et appliquez les règles sur les données au moment de l'usage.
Les comptes professionnels payés par l'entreprise suppriment-ils le risque ?
Ils le réduisent beaucoup, parce qu'un contrat et un accord de traitement des données sont en place. Ils n'empêchent pas quelqu'un de coller des données qui ne devraient aller dans aucun outil d'IA. Pour cela, il faut une règle sur la donnée elle-même.
Utiliser un outil d'IA non approuvé est-il illégal ?
Pas en soi. L'exposition juridique vient de ce qui s'y passe : des données personnelles traitées sans accord ni mécanisme de transfert valable au sens du RGPD, ou un système d'IA utilisé pour un usage à haut risque sans ce qu'exige l'AI Act.
Sources
- KPMG et université de Melbourne, Trust, attitudes and use of artificial intelligence: a global study 2025, avril 2025.
- Microsoft UK et Censuswide, Rise in shadow AI tools raising security concerns for UK, octobre 2025.
- Cyberhaven Labs, 2026 AI Adoption and Risk Report, février 2026.
- Harmonic Security, What 22 million enterprise AI prompts reveal about shadow AI in 2025, janvier 2026.
- IBM et Ponemon Institute, Cost of a Data Breach Report 2025, juillet 2025.
- Règlement (UE) 2016/679, le RGPD, article 83.
- Règlement (UE) 2024/1689, l'AI Act, modifié par le règlement (UE) 2026/1744.
Cet article éclaire une décision de gouvernance et ne constitue pas un avis juridique.