Aller au contenu

Contrôler

Une seule politique pour contrôler toutes vos IA, Shadow AI compris.

Importez votre charte IA dans Qastel et transformez-la en règles applicables à l'ensemble de vos systèmes, autorisés ou non. Testez chaque politique en mode surveillance avant de l'activer pour un contrôle en temps réel.

Importez votre charte IA une seule fois. Elle s'applique partout où l'IA s'exécute.

Qastel transforme les règles de votre charte en politiques et les applique au moment de l'usage, sur l'IA que vous avez autorisée comme sur le Shadow AI.

  • Une charte, transformée en politiques

    Importez le document ou décrivez une règle en langage courant. Qastel rédige les politiques, et vous les relisez avant toute activation.

  • Appliquée partout où l'IA s'exécute

    Dans le navigateur, dans les applications de bureau et dans les agents des développeurs, sur chaque message, avant son envoi.

  • Shadow AI compris

    Une politique s'applique aux outils que personne n'a autorisés et aux comptes personnels. Elle s'exécute d'abord en surveillance, sans toucher personne, jusqu'à ce que vous la passiez en application.

De la charte à la politique

Votre charte IA devient des politiques qui s'exécutent.

Chaque règle de votre charte devient une politique qui précise les données, les personnes, les outils IA et le type de compte concernés, avec des exceptions pour les équipes qui en ont besoin. Vous relisez chacune avant de l'activer.

  • Des détecteurs pour les données personnelles et bancaires, les secrets et identifiants, et vos propres mots-clés et motifs
  • Des exceptions pour une équipe ou un système, chacune avec une justification et une date de fin
  • Bloquer, masquer ce qui a été trouvé, avertir et demander une justification, ou laisser passer et alerter
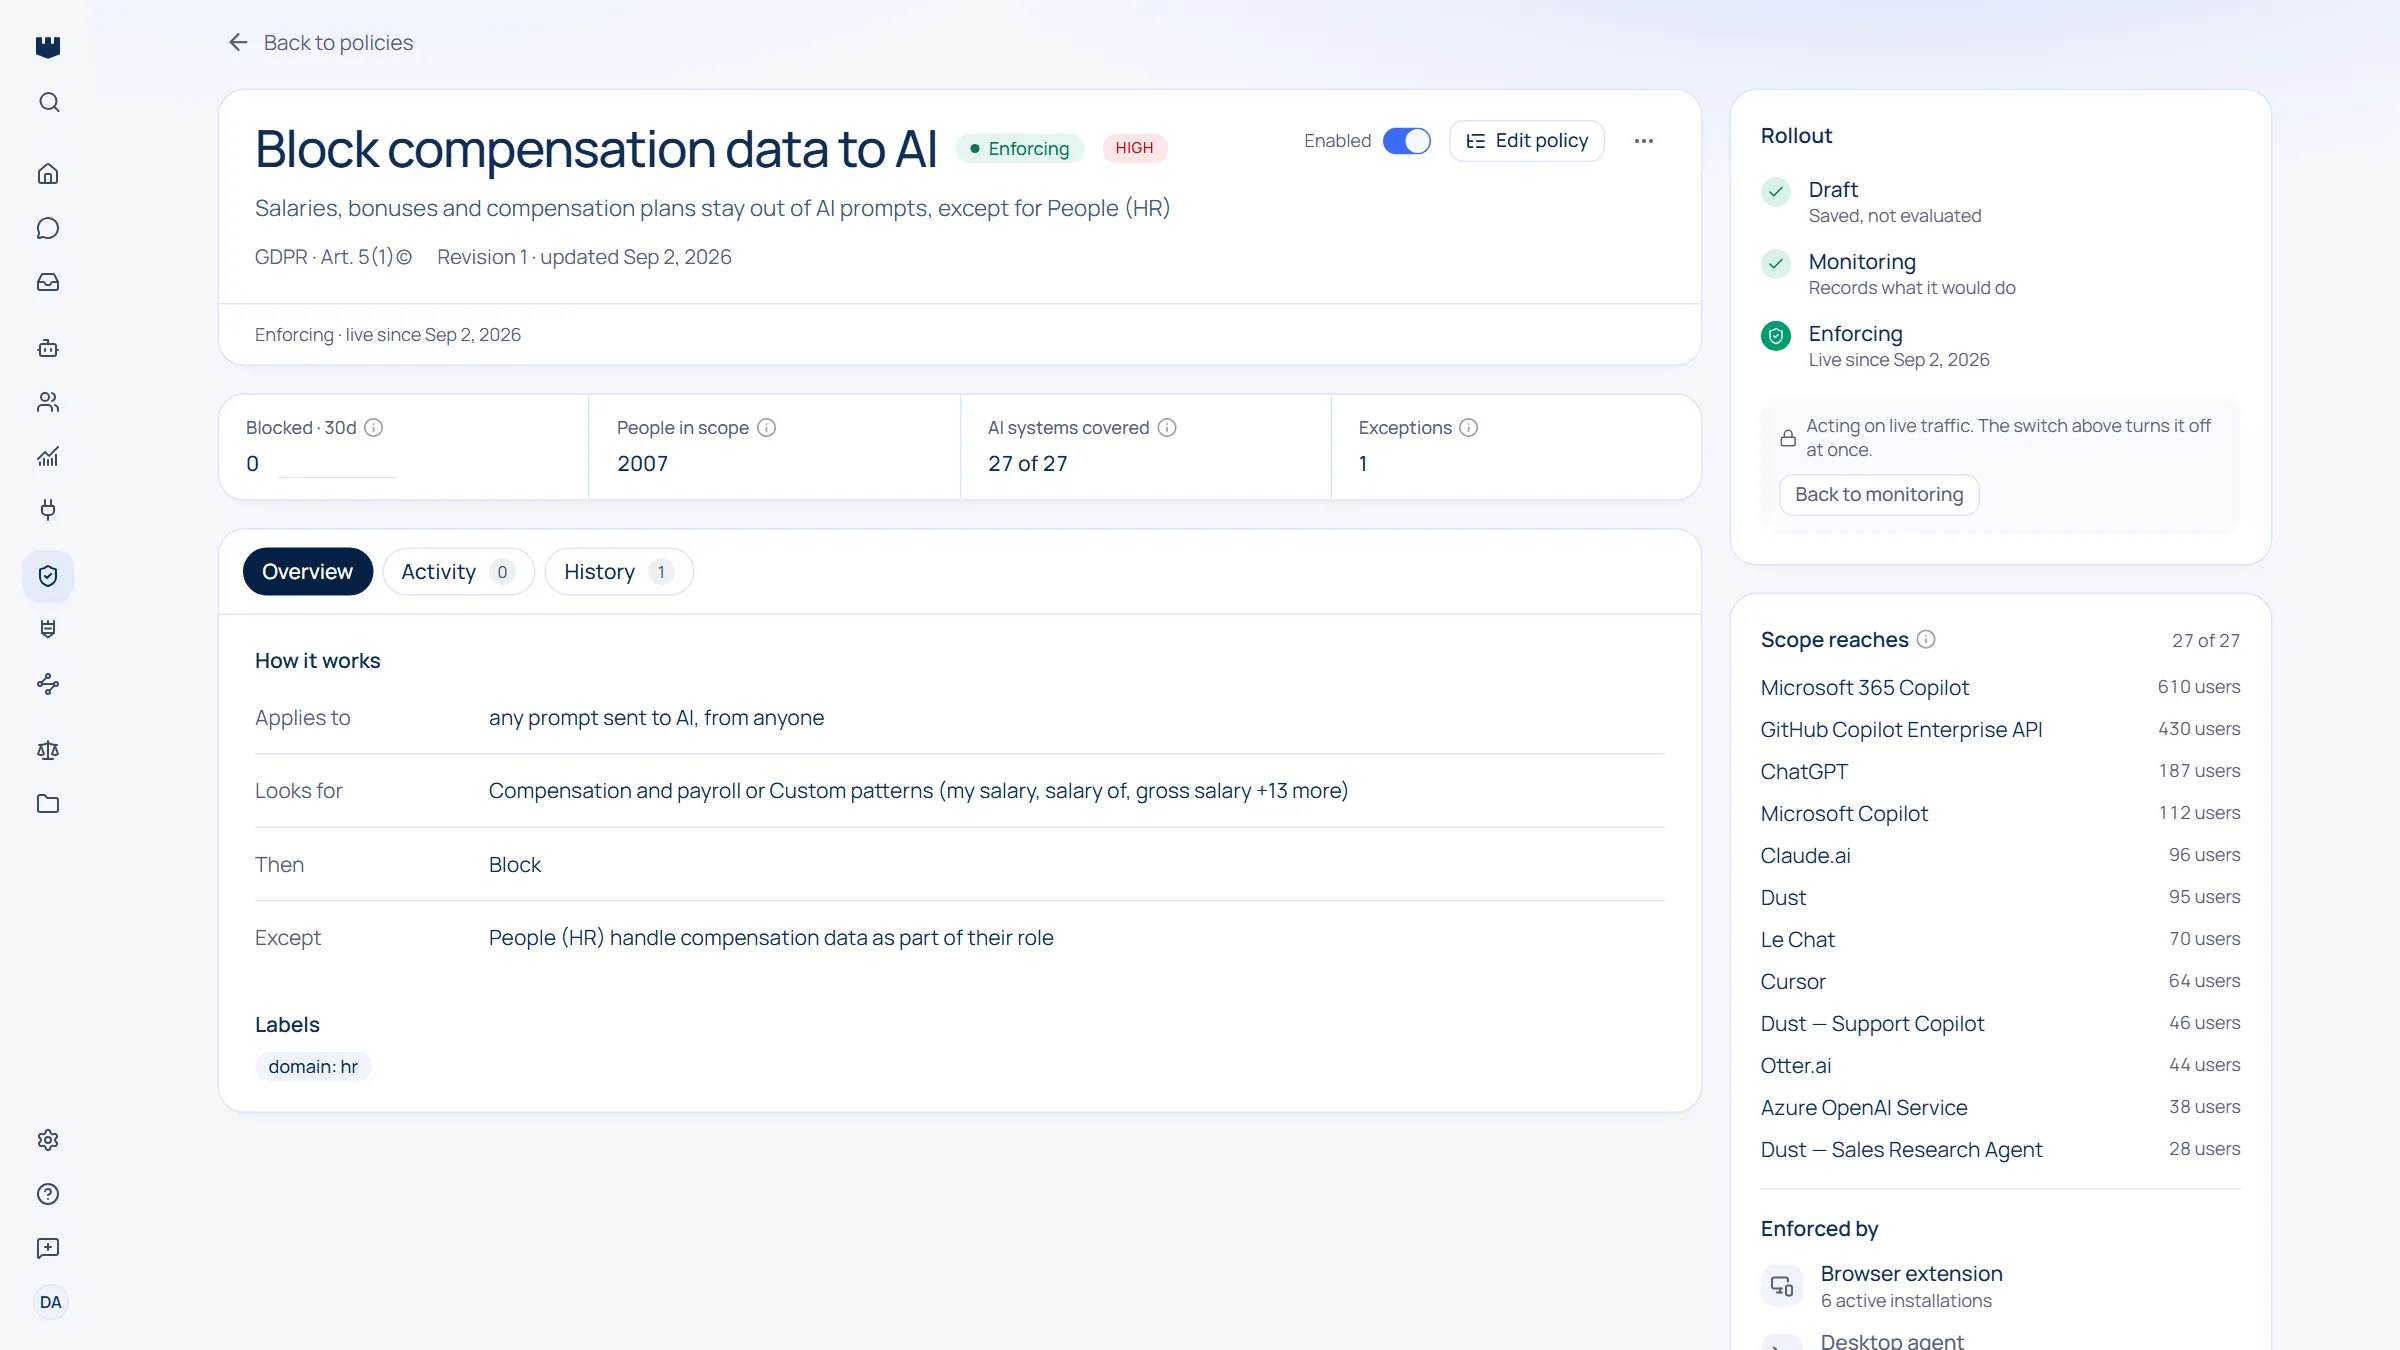
Page de la politique Block compensation data to AI dans Qastel, en application, avec une exception pour l'équipe RH, les systèmes IA de son périmètre, l'extension de navigateur et l'agent de poste qui l'appliquent

IA autorisée et Shadow AI

Appliquée sur l'IA que vous avez autorisée et sur celle que vous n'avez pas choisie.

Une passerelle ne voit que les outils que vous faites passer par elle. Qastel applique vos politiques là où l'IA est utilisée : l'extension de navigateur sur les outils IA du navigateur, l'agent de poste sur les applications IA de bureau et les API des fournisseurs de modèles sous Windows, et la passerelle MCP sur les agents des développeurs.

  • Un périmètre par type de compte : compte personnel, offre personnelle avec un e-mail professionnel, ou compte entreprise
  • Une politique couvre aussi un outil IA que Qastel n'a pas encore découvert
  • Chaque décision enregistrée avec la politique qui l'a prise

Pour chaque équipe

Conçu pour les experts métier, pas seulement pour l'IT.

Ceux qui savent où se trouve le risque écrivent la règle. RH, Finance, Juridique, Conformité, Ventes et Ingénierie la décrivent avec leurs propres mots, et Qastel en fait une politique.

  • Des politiques écrites avec vos mots
  • Relues avant toute mise en service
  • Appliquées dans le navigateur, sur le poste et sur la passerelle MCP
Réserver une démo
Politique activeProtéger les données personnelles des salariés

Équipe RH : « Bloque les données personnelles des salariés vers tout outil IA que nous n'avons pas approuvé. »

Élevée
Quand
Des données personnelles de salariés partent vers un outil IA
Sauf si
L'outil est autorisé
Alors
Bloquer, et prévenir le responsable RH
Périmètre
Tous les outils IA · tous les salariés
ApprouvéeActive dans le navigateur, sur le poste et la passerelle MCP

Les Gardiens Qastel

Découvrez votre équipe de gouvernance de l’IA.

Les Gardiens Qastel passent en revue votre parc d’IA, signalent les risques, recommandent des politiques et préparent les preuves, pour que vos équipes gouvernent l’IA sans travail manuel supplémentaire.

Qastel ne vous donne pas seulement un logiciel de gouvernance. Il vous donne des agents qui vous aident à la faire tourner.

Voir les Gardiens en action
  1. Analyse quelles données sensibles atteignent vos systèmes d’IA, qui les envoie et quelle politique les a détectées, puis rédige un rapport avec ses constats et sa méthode.

Ce qui distingue Qastel

Les fonctionnalités qui font la différence.

Couvre tous les systèmes IA, Shadow AI compris

Les politiques s'appliquent à l'IA que vous avez autorisée comme aux outils que personne n'a autorisés, comptes personnels compris. Une passerelle n'atteint que les systèmes que vous faites passer par elle.

Vérifie chaque prompt et chaque action

Qastel analyse ce qui est réellement envoyé ou exécuté, message par message, au lieu de seulement autoriser ou bloquer l'accès à un outil. Le même outil peut convenir à un usage et être arrêté pour un autre.

Configuré en langage courant, par les métiers

RH, Finance et Juridique écrivent leurs règles avec leurs propres mots et les valident en tant qu'opérateurs. L'IT garde la main sur les sources, les utilisateurs et le déploiement.

Questions fréquentes

Où les politiques s'appliquent-elles ?

Aux points d'application de Qastel : l'extension de navigateur pour les outils IA utilisés dans le navigateur, l'agent de poste pour les applications IA de bureau et les API des fournisseurs de modèles sous Windows, et la passerelle MCP pour les agents IA des développeurs et les serveurs MCP qu'ils appellent. Là où aucun n'est installé, une politique n'a rien sur quoi agir, et sa page l'indique.

Les équipes métier peuvent-elles écrire des politiques sans l'IT ?

Oui, avec le rôle Opérateur. Les opérateurs écrivent, modifient et activent des politiques, et valident ce que propose l'agent de politiques ou un Gardien. Les administrateurs gardent ce qui relève de l'IT : les sources, les utilisateurs et les rôles, le fournisseur d'identité, la conservation des données et le journal d'audit.

Qastel conserve-t-il les prompts ?

Non. Pour rendre une décision, un point d'application envoie le texte d'un message au service de politiques de Qastel, qui l'évalue et ne garde que la trace de la décision : qui l'a envoyé, vers quel produit IA, quelle politique et quelle vérification ont correspondu, ainsi qu'une empreinte et la taille du contenu, jamais le contenu lui-même. Seul le texte est vérifié : les fichiers et pièces jointes ne sont pas inspectés. L'analyse des prompts est une fonction distincte, à activer, et elle traite elle aussi le texte en mémoire sans le conserver.

Quels sont les prérequis de sécurité pour déployer Qastel ?

Les connexions à votre fournisseur d'identité et à vos outils de sécurité sont en lecture seule, et un administrateur de ces systèmes les met en place. L'application des politiques nécessite l'extension sur les navigateurs gérés, l'agent de poste sous Windows ou la passerelle MCP, chacun déployé par l'IT. Qastel est hébergé dans l'UE, à Paris, et la présentation de la sécurité, la liste des sous-traitants et notre DPA sont publiés dans le Trust Center.

Les Agents Gardiens bloquent-ils quelque chose ?

Non. Les Gardiens sont des IA, et une IA est probabiliste : ils ne prennent jamais de décision d'application. Un Gardien passe en revue une période de votre activité IA quand quelqu'un lance une revue, rédige un rapport et propose des projets de politique. Seules les politiques, appliquées par un moteur déterministe à un point d'application, bloquent, masquent ou avertissent, et rien de ce que propose un Gardien ne prend effet sans la validation d'une personne.

Que se passe-t-il si Qastel est indisponible ?

Par défaut, un point d'application qui ne parvient pas à joindre Qastel à temps laisse passer le message au bout de deux secondes environ et enregistre l'échec. Si vous préférez tout bloquer, ou modifier le délai, le support Qastel peut le configurer pour vous.

Découvrez comment Qastel contrôle vos IA en temps réel.

En 30 minutes, découvrez comment Qastel transforme vos règles de gouvernance en contrôles appliqués en temps réel, sur vos systèmes d'IA autorisés comme sur le Shadow AI.