Restez prêt pour l'audit grâce à des preuves produites en continu.
Qastel transforme ce que votre parc IA a réellement fait en rapports d'audit pour votre DPO et en synthèses pour votre comité exécutif, produits à la demande ou selon un calendrier.
Une piste d'audit prête pour les auditeurs, générée pour vous
compliance_report.pdf
Demo Admin · il y a 4 jours
Prêt
audit_trail.csv
Demo Admin · il y a 10 jours
En cours
inventory.csv
Demo Admin · il y a 11 jours
Prêt
eu_ai_act_register.pdf
Planifié · mensuel
Prêt
audit_trail.csv · 62%
Une piste d'audit ne se reconstitue pas après coup.Qastel l'enregistre au fil de l'eau.
La réglementation évolue sans cesse, et un auditeur demande un historique que vous ne pouvez montrer que s'il a été enregistré sur le moment. Qastel tient cet historique et en tire des rapports sur votre activité IA : vous suivez l'évolution des exigences et restez prêt pour un audit.
Rapports d'audit
Un rapport de conformité avec vos évaluations AI Act, violations et recommandations, sur 7, 30 ou 90 jours.
Rapports pour le comex
Une synthèse de votre posture de risque, avec des graphiques, prête à partager avec la direction.
Selon un calendrier
Les synthèses programmées envoient les rapports par e-mail aux personnes de votre choix, chaque jour, semaine ou mois.
Rapports d'audit
Des rapports d'audit produits à partir de votre activité IA enregistrée.
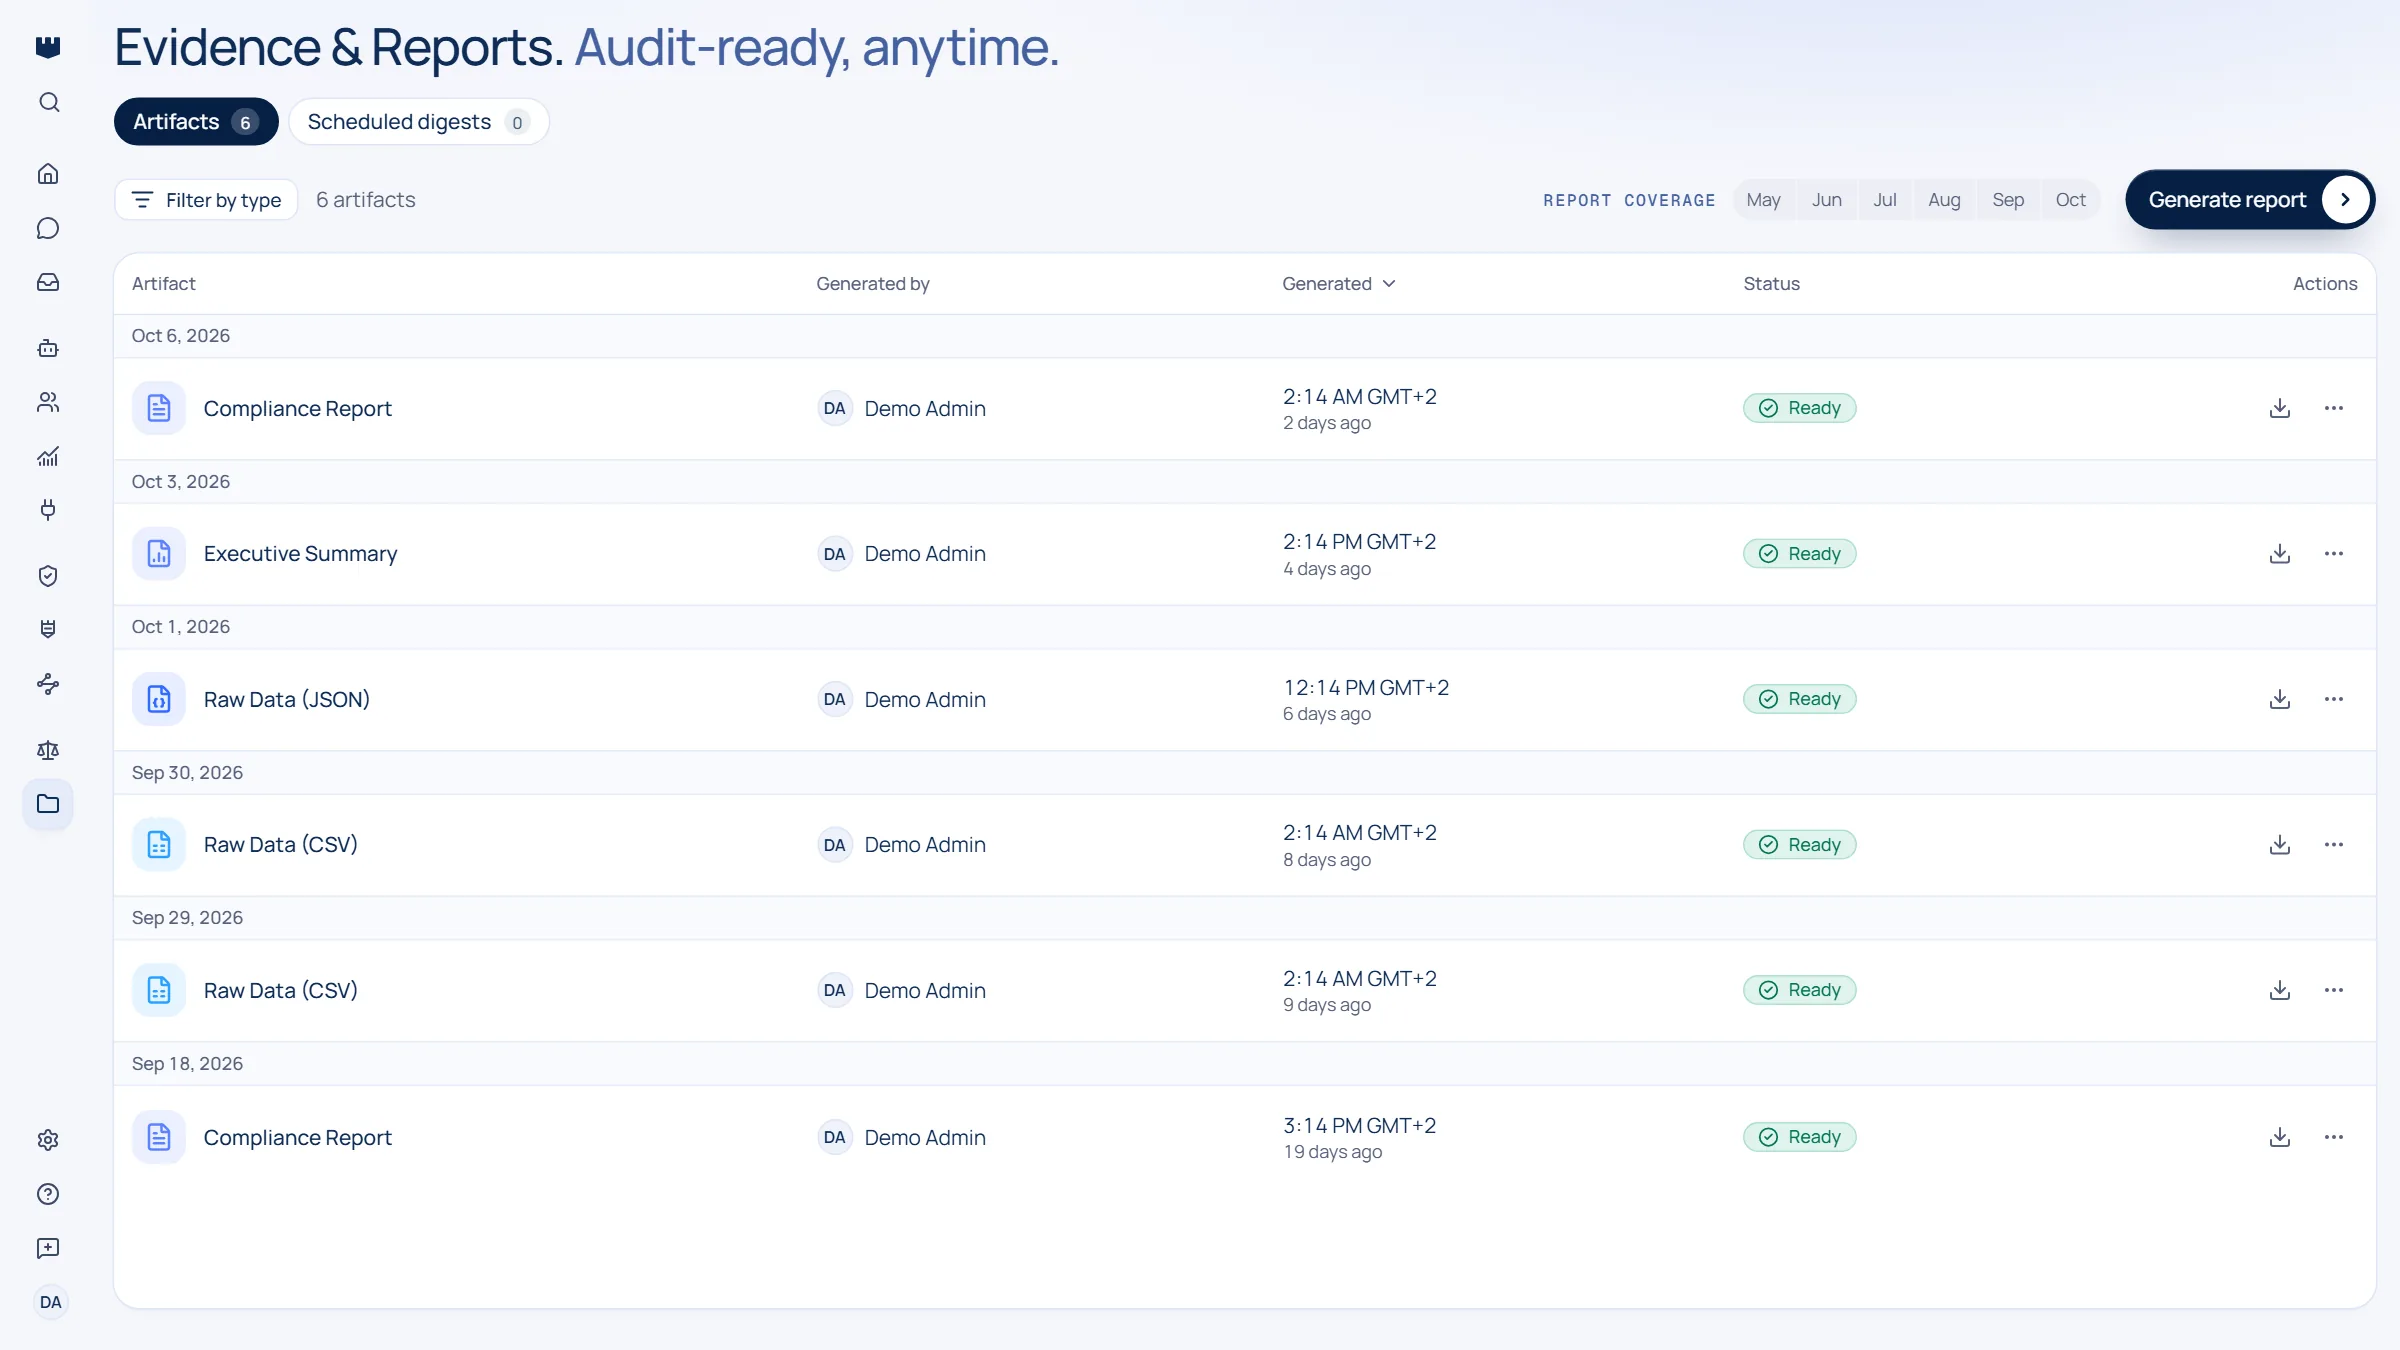
Produisez un rapport de conformité en quelques clics. Chaque rapport est conservé sur la page Preuves et rapports : vous le téléchargez de nouveau des mois plus tard, quand un auditeur le demande.
La couverture des rapports mois par mois, pour voir une période manquante avant qu'un auditeur ne la voie
Les données brutes en CSV ou JSON pour vos propres traitements
Chaque export consigné dans le journal d'audit : qui a produit quel fichier, et quand
Reporting au comex
Des synthèses pour votre comité exécutif, envoyées selon un calendrier.
La synthèse donne à la direction une vue d'ensemble de votre posture de risque IA. Joignez-la à une synthèse programmée : elle arrive par e-mail à votre comité exécutif, sans que personne ne prépare de diapositives.
Chaque jour, semaine ou mois, à l'heure que vous fixez
Jusqu'à 50 destinataires, dans votre organisation ou en dehors
Chaque rapport programmé est aussi conservé comme preuve
Chaque mois
envoyé à votre comex
Preuves et rapports
30 derniers jours
Rapport de conformité
PDF · évaluations AI Act
Prêt
Synthèse
PDF · posture de risque pour la direction
Prêt
Synthèse programmée
Rapport mensuel au comex
Le 1er du mois · 09:00 · 6 destinataires
Synthèse jointe
Chaque rapport conservé comme preuve
Journal d'audit
Un enregistrement en ajout seul de chaque décision de gouvernance.
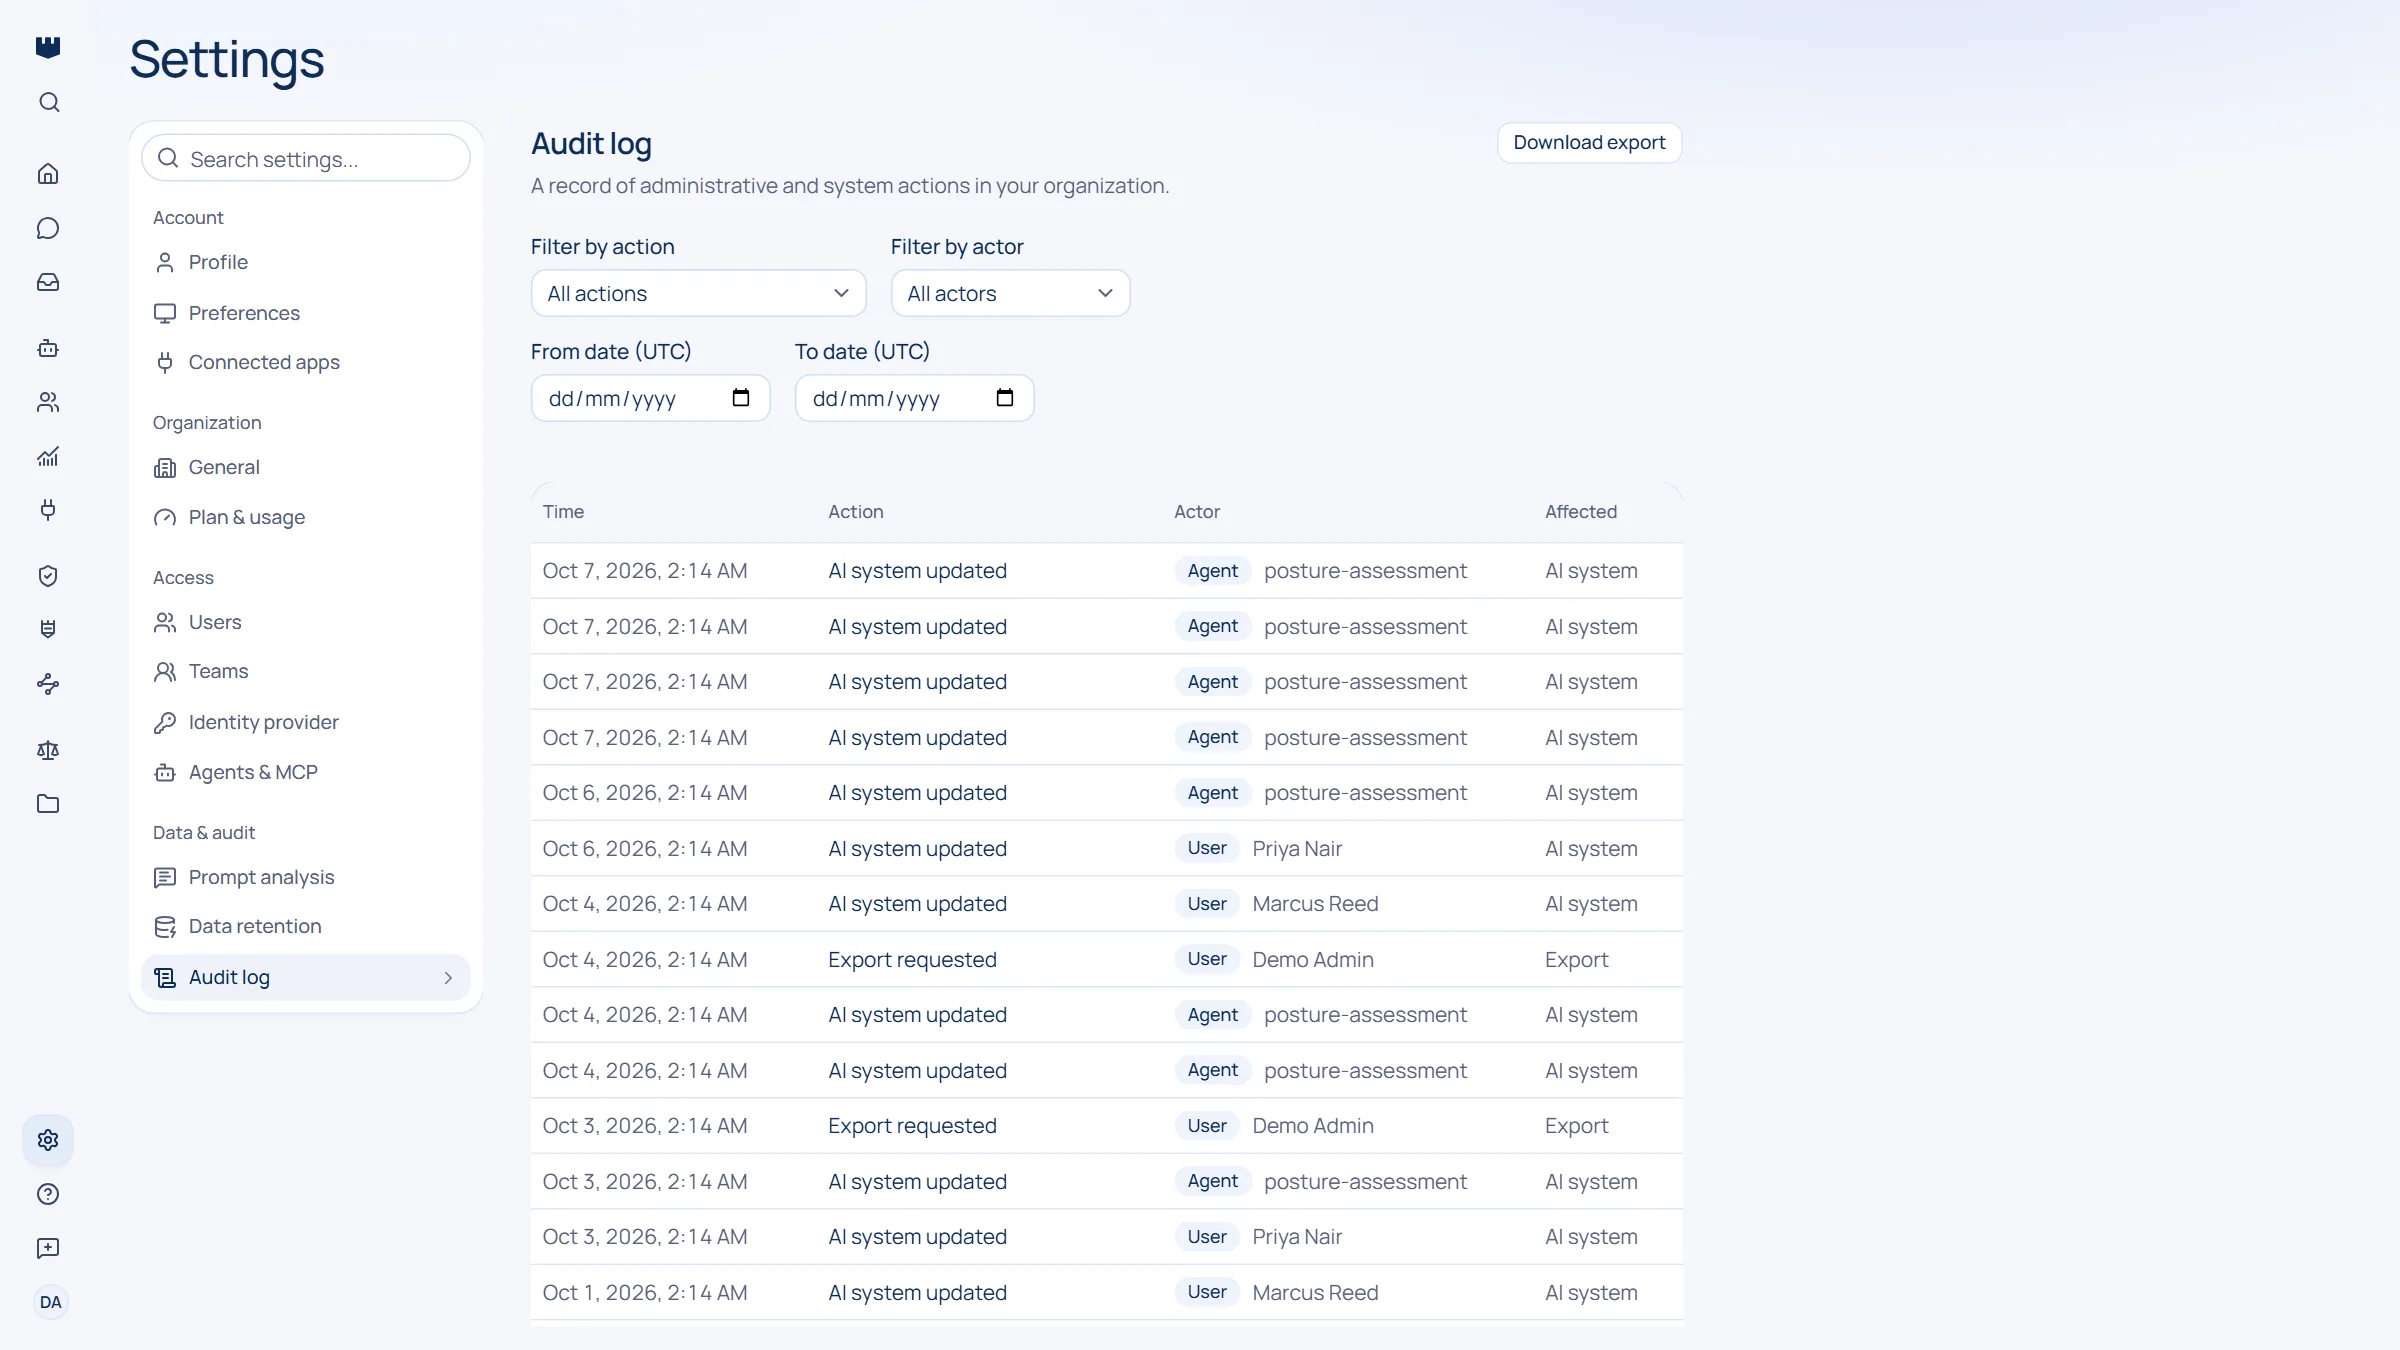
Chaque modification de votre posture de gouvernance est écrite une fois et jamais réécrite : qui a modifié une politique, un statut de gouvernance ou un propriétaire, et quand.
Les modifications faites avec l'aide de l'IA portent la mention de leur origine
Filtrer et exporter en CSV
Les décisions d'application et le journal d'audit conservés deux ans
Ce qui distingue Qastel
Les fonctionnalités qui font la différence.
Des preuves enregistrées automatiquement
Les décisions de politique sont enregistrées au moment où elles se produisent, et chaque modification de votre posture de gouvernance est consignée dans un journal d'audit en ajout seul. Produire un rapport est un export, pas une collecte de données auprès de quatre équipes.
Les nouveaux systèmes à haut risque signalés le jour même
L'état de conformité suit le parc. Un système à haut risque nouvellement découvert apparaît comme une obligation ouverte le jour même où il est trouvé, au lieu de surgir à la prochaine revue annuelle.
Conçu en Europe, pour les règles européennes
C'est en Europe que les règles sur l'IA sont les plus strictes. Qastel y est conçu et hébergé, et pensé d'abord pour ces exigences, à commencer par l'AI Act et le RGPD.
Référentiels
Des preuves pour les référentiels qui vous concernent.
Qastel classe chaque système IA selon l'AI Act. Pour les autres référentiels de vos auditeurs, chaque politique porte la référence qu'elle sert, et ses décisions sont enregistrées comme preuves sous cette référence.
Classé par Qastel
EU AI Act
Chaque système, selon les catégories de risque de l'AI Act.
La catégorie de risque et les obligations qui en découlent s'y rattachent dès le jour où un système apparaît dans l'inventaire.
Prouvé par vos politiques
Chaque politique porte le contrôle qu'elle sert.
Une politique nomme son référentiel, sa référence et son contrôle, et chaque décision qu'elle prend est enregistrée avec la révision exacte qui l'a produite.
RGPD
ISO/IEC 42001
ISO/IEC 27001
SOC 2
NIS2
DORA
HIPAA
PCI DSS
CCPA
NIST AI RMF
Votre propre catalogue de contrôles fonctionne de la même manière : une référence interne comme SEC-4.2 est portée exactement comme une référence publiée.
En dehors de l'AI Act, ce sont des référentiels que les politiques de Qastel peuvent citer, pas des cartographies de contrôles que Qastel fournit toutes faites : vous apportez la cartographie, et Qastel y garde rattachées les preuves issues de l'exécution. La conformité à chacun d'eux reste votre décision, et Qastel en fournit les preuves.
Questions fréquentes
Que nous impose l'AI Act, et comment Qastel y répond-il ?
Pour une organisation qui utilise l'IA sans la concevoir, l'AI Act impose de classer chaque système IA selon son risque, de cesser les usages interdits, de veiller à la maîtrise de l'IA par le personnel et, pour les systèmes à haut risque, d'organiser un contrôle humain, de conserver les journaux et d'informer les personnes concernées. Rien de cela n'est possible sans savoir quelle IA vous utilisez. Qastel tient ce registre, classe chaque système selon les catégories de risque de l'AI Act, et enregistre les décisions de politique et les modifications de gouvernance : les rapports dont votre DPO a besoin sont produits à partir de ces enregistrements. La manière dont l'AI Act s'applique à votre organisation reste une décision qui vous revient, avec vos conseils juridiques.
Que contient un rapport ?
Le rapport de conformité couvre vos évaluations AI Act, violations et recommandations sur la période que vous choisissez : 7, 30 ou 90 jours. La synthèse donne une vue d'ensemble de votre posture de risque, et les exports de données brutes contiennent les actifs, les évaluations de politiques et les observations en CSV ou JSON.
Les rapports peuvent-ils être envoyés automatiquement ?
Oui. Un administrateur crée une synthèse programmée avec une fréquence quotidienne, hebdomadaire ou mensuelle, une liste de 50 destinataires au plus et les rapports à joindre. Chaque fichier produit par une programmation est aussi conservé sur la page Preuves et rapports.
Le journal peut-il être modifié après coup ?
Non. Le journal d'audit est en ajout seul : les entrées sont écrites une fois et ne sont jamais réécrites, si bien que ce que le journal montrait au moment d'un incident est ce qu'il montre lors de l'audit.
Les preuves peuvent-elles servir à d'autres référentiels que l'AI Act ?
Oui, avec une distinction qu'il faut énoncer précisément. Qastel classe les systèmes selon l'AI Act, et uniquement selon l'AI Act. Pour tout autre référentiel, une politique porte la référence et le contrôle qu'elle doit satisfaire, et chaque décision prise par cette politique est enregistrée avec la révision exacte qui l'a produite : les preuves se rangent ainsi sous votre cartographie, pas sous une cartographie que nous aurions livrée.
Découvrez comment Qastel facilite vos audits.
En 30 minutes, découvrez comment Qastel trace les usages de l'IA, documente l'application de vos politiques et génère les preuves nécessaires à vos audits de conformité.