- AI Act
- conformité
- réglementation
Ce que l'AI Act exige réellement de vous en 2026
Une lecture sans jargon du règlement (UE) 2024/1689 pour les organisations qui utilisent l'IA sans la concevoir : le calendrier, les obligations des déployeurs et les preuves à conserver.
Gwenaël Bégo
Co-founder & CEO6 min de lecture
L'essentiel de ce qui s'écrit sur l'AI Act s'adresse aux fournisseurs : les organisations qui développent des systèmes d'IA et les mettent sur le marché. La plupart des organisations qui le lisent ne sont pas des fournisseurs. Ce sont des déployeurs : elles achètent des systèmes d'IA et les utilisent sous leur propre autorité. Leurs obligations sont différentes, plus légères et bien plus concrètes que ce que le débat public laisse entendre.
Ce qui suit est une synthèse du règlement (UE) 2024/1689 à l'usage des praticiens, et non un avis juridique. La façon dont le règlement s'applique à votre organisation est une question pour vos propres conseils et votre délégué à la protection des données (DPO) : lisez ce texte avec eux, pas à leur place.
Mis à jour le 11 octobre 2026 pour tenir compte du règlement (UE) 2026/1744, qui a reporté les dates du haut risque et reformulé l'obligation de maîtrise de l'IA.
Le calendrier
Le règlement est entré en vigueur le 1er août 2024 et s'applique par étapes. Le règlement (UE) 2026/1744, en vigueur depuis le 27 juillet 2026, a reporté les dates du haut risque :
- 2 février 2025 : les interdictions de l'article 5, et l'obligation de maîtrise de l'IA de l'article 4.
- 2 août 2025 : les obligations relatives aux modèles d'IA à usage général, les structures de gouvernance et l'essentiel du régime de sanctions.
- 2 août 2026 : l'application générale, y compris les obligations de transparence de l'article 50.
- 2 décembre 2027 : les obligations relatives aux systèmes à haut risque de l'annexe III. La date initiale était le 2 août 2026.
- 2 août 2028 : les systèmes à haut risque qui sont des composants de sécurité de produits déjà réglementés par la législation énumérée à l'annexe I. La date initiale était le 2 août 2027.
Si vous êtes déployeur, les obligations de transparence s'appliquent depuis le 2 août 2026, et votre date pour tout ce qui est à haut risque est le 2 décembre 2027.
Commencez par déterminer votre rôle
L'article 3 distingue le fournisseur, qui développe un système d'IA et le met sur le marché, du déployeur, qui en utilise un sous sa propre autorité. Acheter un assistant IA du commerce fait de vous un déployeur. Activer les fonctionnalités d'IA d'un logiciel SaaS dont vous détenez déjà la licence aussi.
Le piège, c'est l'article 25. Vous devenez fournisseur, avec l'ensemble des obligations d'un fournisseur de système à haut risque, si vous apposez votre nom ou votre marque sur un système à haut risque, si vous y apportez une modification substantielle, ou si vous modifiez la destination d'un système de sorte qu'il serve désormais une finalité à haut risque pour laquelle il n'a pas été conçu. Construire un assistant de recrutement interne sur un modèle à usage général en est le cas d'école.
Classez chaque système
Il existe quatre catégories.
Interdit (article 5). La notation sociale, le moissonnage non ciblé d'images faciales, l'inférence des émotions sur le lieu de travail et dans les établissements d'enseignement, et le reste de la liste. Ces pratiques sont illicites depuis février 2025. Il n'existe aucune voie de mise en conformité, seulement le retrait.
Haut risque (article 6 et annexe III). L'emploi et la gestion des travailleurs, l'accès à l'éducation, l'évaluation de la solvabilité, les services privés et publics essentiels, la biométrie, les infrastructures critiques, les activités répressives, la migration, l'administration de la justice. Si vous triez des CV ou notez des candidats à l'aide d'un modèle, vous êtes dans cette catégorie.
Risque limité (article 50). Les systèmes qui interagissent directement avec des personnes, qui génèrent des contenus de synthèse, ou qui pratiquent la reconnaissance des émotions ou la catégorisation biométrique. L'obligation est une obligation d'information.
Risque minimal. Tout le reste, c'est-à-dire l'essentiel. Aucune obligation au-delà de la maîtrise de l'IA.
La décision de classification est en elle-même la pièce qu'une autorité vous demandera. Consignez le raisonnement, pas seulement le résultat.
Les obligations du déployeur pour les systèmes à haut risque
L'article 26 en constitue le cœur :
- Utiliser le système conformément à la notice d'utilisation du fournisseur, et conserver cette notice.
- Confier le contrôle humain à des personnes qui ont la compétence, la formation et l'autorité nécessaires pour intervenir réellement, et non à un relecteur de façade.
- Veiller à ce que les données d'entrée soient pertinentes et suffisamment représentatives au regard de la destination du système, dans la mesure où vous avez la maîtrise de ces données.
- Conserver les journaux générés automatiquement par le système pendant au moins six mois, lorsque ces journaux sont sous votre contrôle.
- Informer les travailleurs et leurs représentants avant de mettre en service un système à haut risque sur le lieu de travail.
- Suspendre l'utilisation et informer le fournisseur et l'autorité de surveillance du marché si vous avez des raisons de considérer que le système présente un risque.
L'article 27 y ajoute une analyse d'impact sur les droits fondamentaux pour les organismes publics, les entités privées qui fournissent des services publics, et les déployeurs de systèmes d'évaluation de la solvabilité et de tarification en assurance vie ou en assurance maladie.
L'article 4 s'applique à tous, quel que soit le niveau de risque : prendre des mesures pour soutenir la maîtrise de l'IA du personnel qui utilise des systèmes d'IA pour votre compte. Depuis juillet 2026, le règlement précise qu'il ne s'agit pas de garantir un niveau donné.
Les preuves à conserver
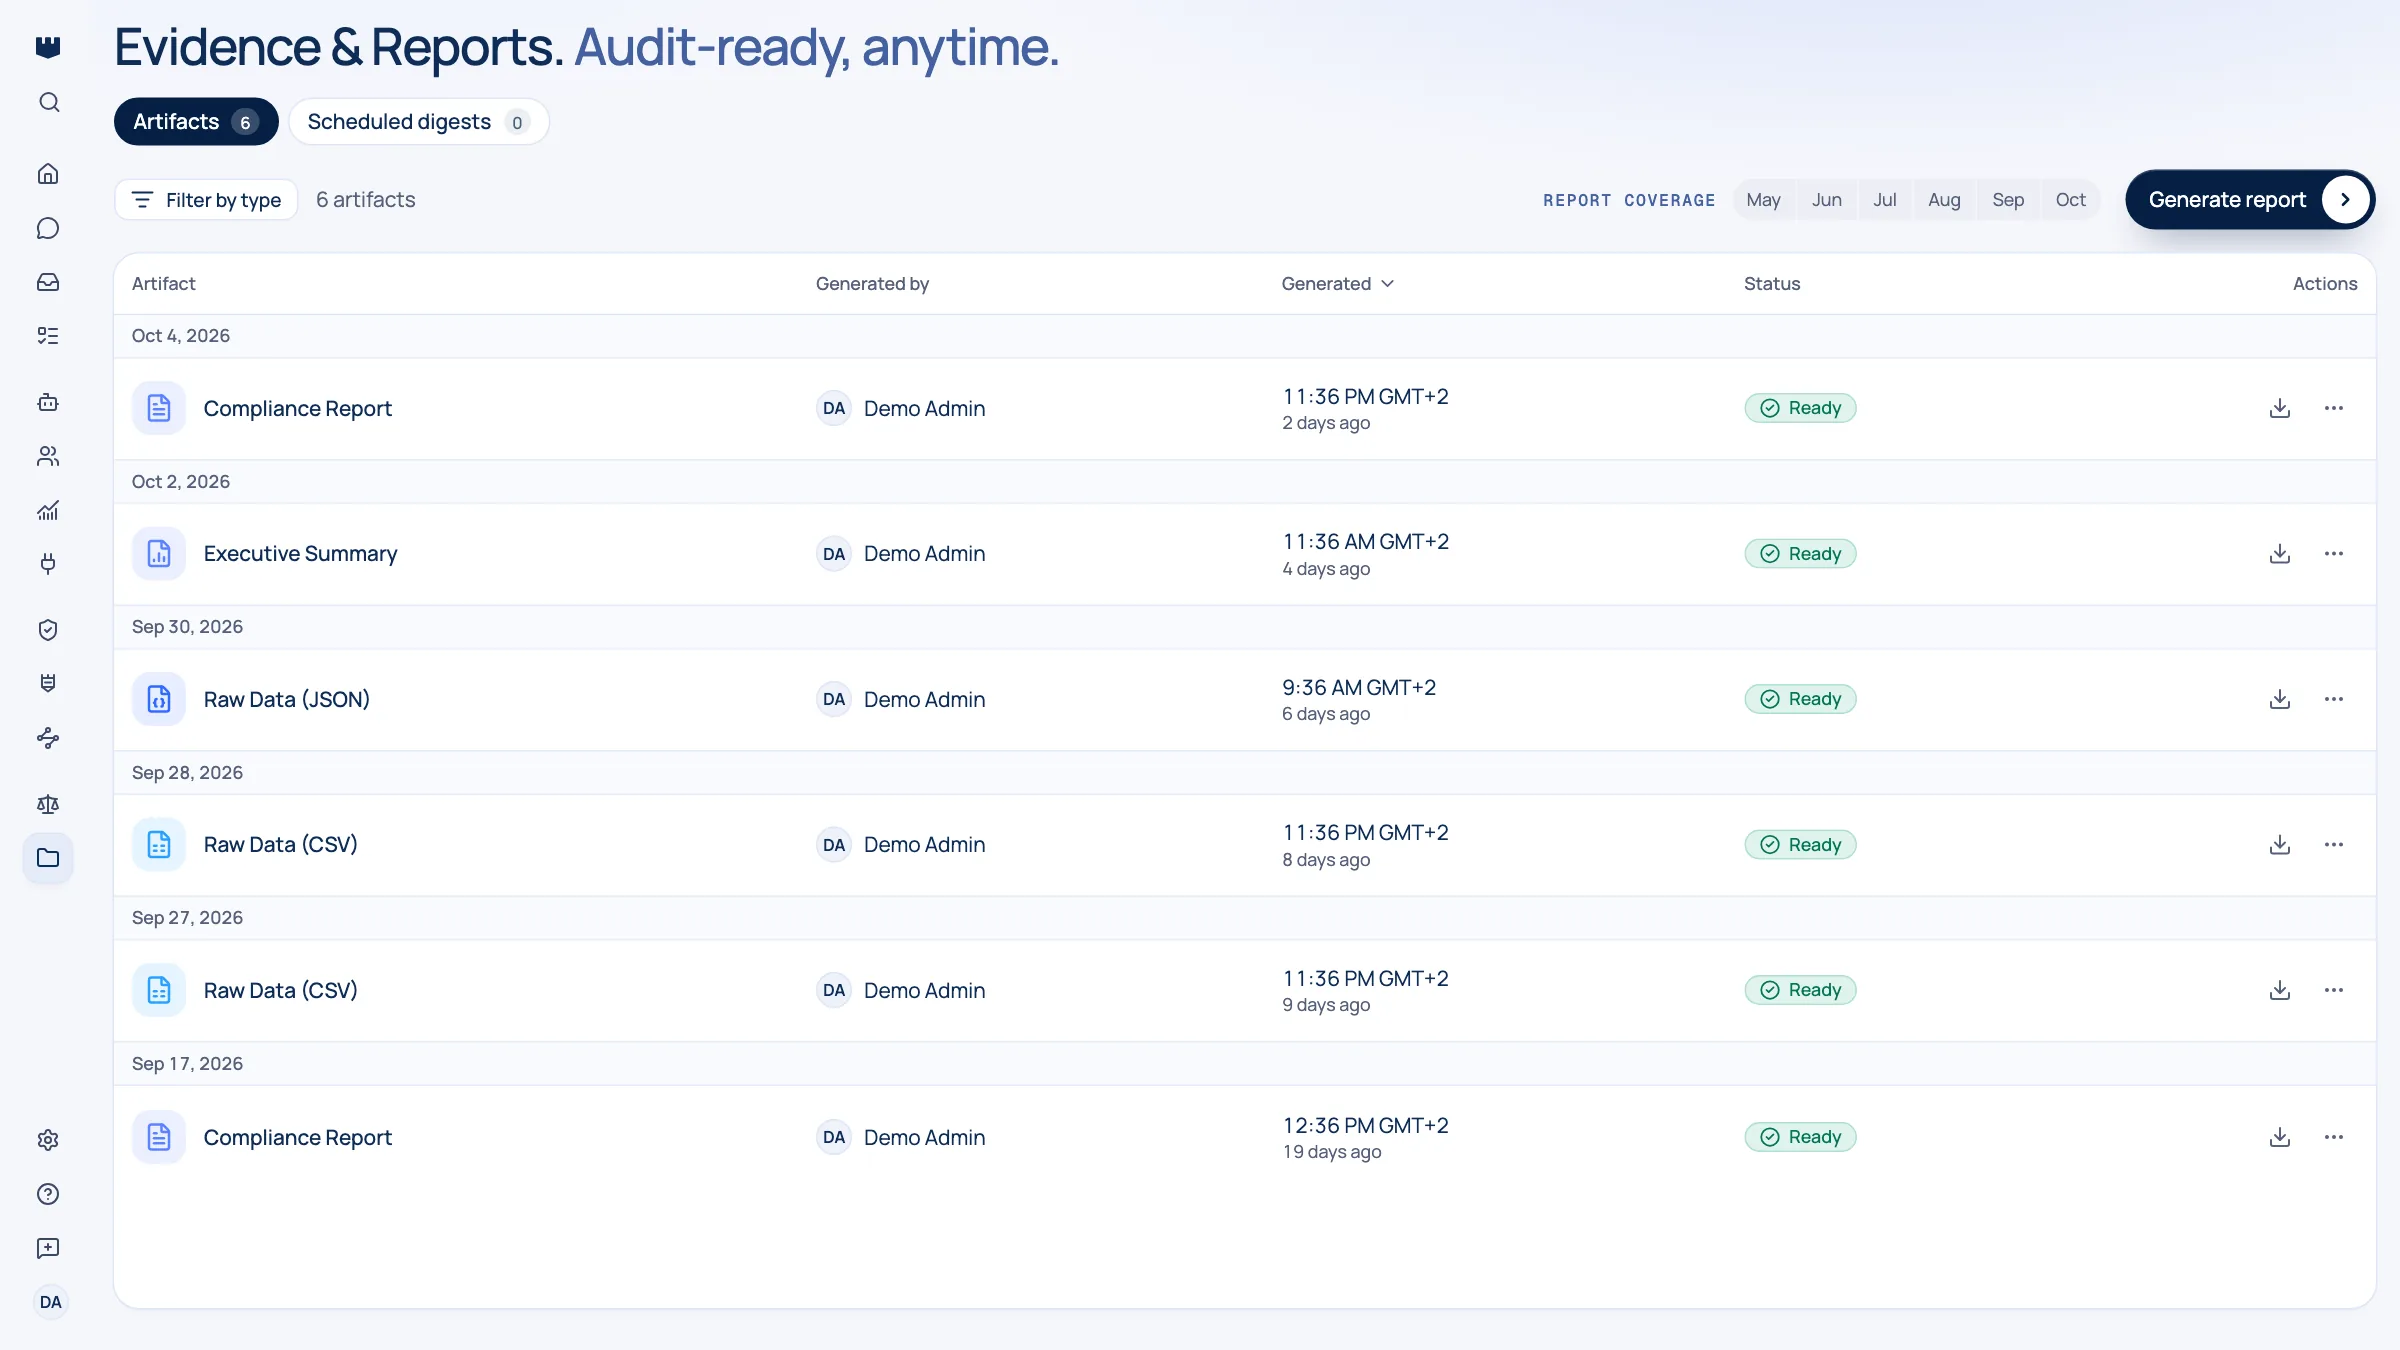
Ici, la conformité est documentaire. En pratique, une autorité (ou l'équipe de due diligence d'un grand compte) vous demandera :
- Un inventaire des systèmes d'IA en service, chacun avec un responsable nommément désigné et une finalité déclarée.
- Une classification des risques consignée pour chaque système, avec le raisonnement qui la fonde.
- La notice d'utilisation du fournisseur, conservée, pour tout système à haut risque.
- Une description du dispositif de contrôle humain : qui intervient, sur quel signal, avec quelle autorité.
- Des journaux conservés couvrant au moins les six derniers mois.
- Les attestations de formation à la maîtrise de l'IA.
- Une procédure définie pour signaler les incidents graves.
Chaque élément de cette liste est une information sur un système. Si votre inventaire est un tableur mis à jour chaque trimestre, chacun devient un chantier manuel à chaque fois qu'on vous le demande. Si votre inventaire est alimenté en continu par la découverte et que chaque système porte sa propre classification, son responsable et ses journaux, le dossier de preuves se résume à une requête.
C'est aussi la raison, rarement formulée, pour laquelle le problème de la découverte et celui de la conformité n'en font qu'un. Si vous ne pouvez pas énumérer ce à quoi une obligation s'applique, vous ne pouvez pas démontrer que vous la respectez.
Les sanctions
L'article 99 fixe les plafonds : jusqu'à 35 millions d'euros ou 7 % du chiffre d'affaires annuel mondial total pour la violation des interdictions de l'article 5 ; jusqu'à 15 millions d'euros ou 3 % pour la plupart des autres obligations, y compris les obligations du déployeur prévues à l'article 26 ; et jusqu'à 7,5 millions d'euros ou 1 % pour la fourniture d'informations inexactes ou trompeuses aux autorités. Le montant le plus élevé s'applique, sauf pour les PME, y compris les jeunes pousses, pour lesquelles c'est le montant le plus bas.
Que faire dès maintenant
Recensez votre parc. Classez chaque système et consignez pourquoi. Repérez tout ce qui touche à l'emploi, au crédit, à la tarification d'assurance ou à la biométrie, et traitez-le comme à haut risque tant que vous n'avez pas démontré le contraire. Activez la journalisation et vérifiez la durée de conservation. Organisez la formation à la maîtrise de l'IA et conservez les feuilles de présence.
Rien de tout cela n'exige un avis juridique pour commencer. Il faut seulement une réponse exacte à une question : qu'est-ce qui tourne réellement chez vous ?
Sources
- Règlement (UE) 2024/1689, l'AI Act, Journal officiel, 12 juillet 2024.
- Règlement (UE) 2026/1744, l'omnibus numérique sur l'IA, Journal officiel, 24 juillet 2026.
- Commission européenne, AI Act Service Desk, texte consolidé : article 26, article 27, article 50, article 99 et annexe III.
- Commission européenne, cadre réglementaire sur l'IA.