- souveraineté
- résidence des données
- Europe
Pourquoi la souveraineté de l'IA compte pour les entreprises européennes
La souveraineté recouvre trois questions distinctes : où se trouvent les données, qui peut en exiger l'accès, et d'où vient le modèle. La couche de gouvernance est le dernier endroit où se tromper.
Gwenaël Bégo
Co-founder & CEO5 min de lecture
« IA souveraine » est devenu une case à cocher dans les appels d'offres. C'est dommage, car sous le discours marketing se cachent trois questions bien distinctes, et la plupart des fournisseurs ne répondent qu'à l'une d'elles.
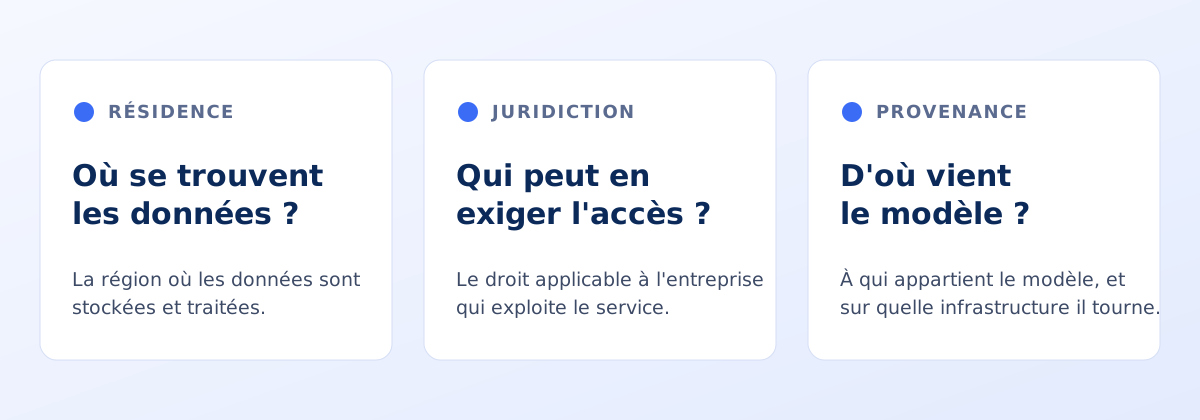
Première question : où se trouvent les données ?
C'est la résidence, et c'est la question facile. Un sélecteur de région dans une console cloud y répond. La plupart des fournisseurs sérieux peuvent vous dire que les données clients sont stockées dans une région de l'UE, et beaucoup le font désormais par défaut.
La résidence est nécessaire, mais elle ne suffit pas. Des données stockées à Francfort peuvent malgré tout être traitées ailleurs, sauvegardées ailleurs, consultées depuis ailleurs par le support, et lues par un sous-traitant dont vous n'avez jamais entendu parler. La question à poser n'est pas « où sont-elles stockées ? » mais « citez-moi chaque partie qui peut les lire, et dites-moi où elle se trouve ».
Deuxième question : qui peut en exiger l'accès ?
C'est la juridiction, et c'est la question que le marketing de la résidence passe discrètement sous silence.
Le CLOUD Act américain de 2018 permet aux autorités américaines, par voie de procédure légale, de contraindre un fournisseur établi aux États-Unis à produire les données en sa possession, sous sa garde ou sous son contrôle, quel que soit l'endroit du monde où ces données sont physiquement stockées. Choisir une région de l'UE ne change pas la nationalité de l'entreprise qui l'exploite.
Les règles de transfert s'y superposent. Le chapitre V du RGPD encadre les transferts de données personnelles hors de l'EEE. En 2020, l'arrêt Schrems II de la Cour de justice a invalidé le Privacy Shield, et le cadre de protection des données UE–États-Unis (Data Privacy Framework) adopté en juillet 2023 a rétabli une voie fondée sur l'adéquation : une voie qui a été contestée, et que tout DPO compétent traite comme un mécanisme porteur d'un risque politique plutôt que comme un acquis. Le règlement européen sur les données (Data Act), applicable depuis septembre 2025, pousse dans la même direction sur le plan commercial, en imposant aux fournisseurs cloud de rendre le changement de fournisseur réellement possible.
La conséquence pratique est simple. Si la réponse à « qui exploite ce service ? » est une entité américaine, vous vous appuyez sur une décision d'adéquation complétée par des garanties contractuelles. Ce peut tout à fait être un risque acceptable. Mais ce doit être une décision que quelqu'un a prise, pas un point que personne n'a remarqué.
Troisième question : d'où vient le modèle ?
La provenance. Quels poids, entraînés par qui, exécutés sur quelle infrastructure, dans quel pays, à quelles conditions ? Un déploiement souverain qui envoie chaque appel d'inférence à l'API d'un modèle américain est souverain à peu près comme une porte d'entrée verrouillée protège une maison dont la fenêtre est ouverte.
L'Europe dispose désormais de réponses crédibles. Les modèles de Mistral sont conçus en France et peuvent tourner sur une infrastructure européenne, et l'écart entre les modèles de pointe et les modèles européens à poids ouverts s'est assez réduit pour que, sur la plupart des usages en entreprise, choisir son modèle ne revienne plus à sacrifier des capacités. L'indépendance au niveau du modèle vous protège aussi sur le plan commercial : une plateforme de gouvernance qui ne peut fonctionner qu'avec les modèles d'un seul fournisseur a donné à ce fournisseur un droit de veto sur sa propre feuille de route, et sur vos prix.
Pourquoi la couche de gouvernance est le dernier endroit où se tromper
Voici ce qui échappe le plus souvent. Une plateforme de gouvernance de l'IA voit davantage que les systèmes d'IA qu'elle gouverne.
Elle détient la carte : chaque système d'IA en service dans l'entreprise, ceux qui touchent à des données réglementées, ceux qui n'ont pas de responsable, ceux qui ont échoué à leur dernière évaluation, ceux qui disposent d'accès que personne ne se souvient d'avoir approuvés, et l'historique daté de tout ce que vous avez trouvé sans l'avoir encore corrigé. C'est la description de vos points les plus faibles, établie par vous-même, conservée en un seul endroit, dans un format conçu pour être lu vite, et, à la différence de données volées lors d'une intrusion, elle n'a pas besoin d'être exfiltrée pour vous nuire. Il suffit d'en exiger la production.
Placer cela hors de votre juridiction pour satisfaire une exigence de conformité est contre-productif. Si vous adoptez un outil de gouvernance parce que des données partaient vers des destinations dont vous ne pouviez pas rendre compte, cet outil ne doit pas devenir la destination suivante.
L'indépendance tient à l'architecture, pas au contrat
À l'argument juridique s'ajoute un argument structurel. Un produit de gouvernance détenu par la même entreprise que l'IA qu'il inspecte présente un conflit d'intérêts qu'aucune clause contractuelle ne résout. L'intérêt de ce fournisseur est que vous continuiez à consommer ses modèles. Le vôtre est de pouvoir dire non à n'importe lequel d'entre eux, y compris les siens, et d'en changer.
Le problème n'est pas qu'un fournisseur vous mentirait. Les entreprises sérieuses ne le font pas. C'est qu'il fixe les termes de la question : ce qui constitue une violation, ce qui est enregistré, et ce que la console est conçue pour vous montrer. Chacun de ces choix est une décision commerciale défendable, prise de bonne foi. Ensemble, ils font que les preuves sur lesquelles vous vous appuieriez lors d'un audit ou d'un litige ont été délimitées par votre contrepartie dans ce même audit ou ce même litige.
Seul un outillage indépendant résiste à l'épreuve d'une vraie négociation.
Notre position
Nous avons conçu Qastel en Europe et nous l'hébergeons en Europe. Un seul fournisseur établi dans l'UE couvre toute la chaîne de traitement : aucune donnée client n'est transférée hors de l'UE, et aucun mécanisme de transfert vers un pays tiers ne s'interpose entre vous et le service. Les modèles qu'utilise Qastel pour ses propres évaluations sont européens (Mistral) et tournent sur cette même infrastructure européenne : la couche sur laquelle vous comptez pour analyser une dépendance étrangère n'en crée pas discrètement une seconde. Et nous ne vendons pas l'IA que nous évaluons : quand une évaluation est peu flatteuse, rien dans notre modèle économique ne plaide en sens inverse.
Notre liste de sous-traitants, notre déclaration de résidence des données et notre feuille de route de certification sont publiées dans le Trust Center, et un DPA est disponible sur demande. Une promesse de souveraineté doit pouvoir être vérifiée. Voici les nôtres : vérifiez-les.
Cet article décrit une tension bien documentée entre deux régimes juridiques. Il éclaire une décision de gouvernance et ne constitue pas un avis juridique.
Sources
- Département de la Justice des États-Unis, ressources sur le CLOUD Act.
- Cour de justice de l'Union européenne, affaire C-311/18 (Schrems II), 16 juillet 2020.
- Commission européenne, décision d'exécution (UE) 2023/1795 sur le cadre de protection des données UE-États-Unis, 10 juillet 2023.
- Règlement (UE) 2023/2854, le règlement sur les données.
- Règlement (UE) 2016/679, le RGPD, chapitre V.